सन्मार्ग संवाददाता
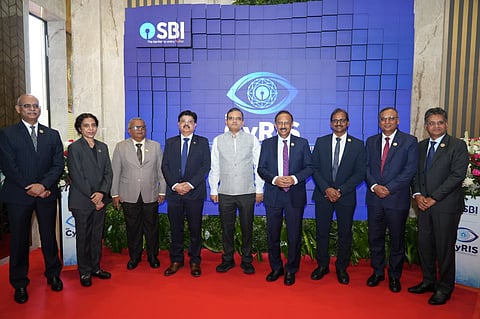
कोलकाता : देश के सबसे बड़े बैंक, भारतीय स्टेट बैंक (एसबीआई) ने 'साइरिस' नामक 'साइबर सुरक्षा उत्कृष्टता केंद्र' का उद्घाटन किया है। यह केंद्र साइबर नीति, साइबर अकादमी, नवोन्मेष, अनुसंधान, साइबर खतरों की जानकारी जुटाने (थ्रेट इंटेलिजेंस) और साइबर सुरक्षा क्षमताओं को मज़बूत करने के प्रयासों के बीच ताल-मेल स्थापित करेगा। यह पहल वित्तीय क्षेत्र में साइबर सुरक्षा और डिजिटल मज़बूती को बढ़ाने की दिशा में महत्वपूर्ण कदम है, जिसका मुख्य उद्देश्य है, उभरते खतरों का पहले से अनुमान लगाना और सुरक्षित डिजिटल वित्तीय परितंत्र तैयार करना।
इस केंद्र का उद्घाटन वित्तीय सेवा विभाग के सचिव, श्री संजय लोहिया ने किया। इस अवसर पर एसबीआई के अध्यक्ष, श्री चल्ला श्रीनिवासुलु सेट्टी के साथ-साथ बैंक और सरकार में कार्यरत वरिष्ठ अधिकारी भी उपस्थित रहे।
साइरिस, एसबीआई के उस दृष्टिकोण को दृढ़ता प्रदान करता है जो खतरों का पहले ही अनुमान लगाने और सूचना (इंटेलिजेंस) आधारित साइबर सुरक्षा पर ज़ोर देता है। इससे बैंक उभरते खतरों को बेहतर ढंग से समझ सकता है, उन पर तेज़ी से पहल कर सकता है और बदलती साइबर दुनिया में आगे रह सकता है। तीन पूरक स्तंभों – सोचें, नवोन्मेष करें और सुरक्षा करें - पर आधारित यह केंद्र साइबर नीति को मजबूत बनाने, कुशल प्रतिभाएं तैयार करने, साइबर जागरूकता बढ़ाने, नवोन्मेष तथा अनुसंधान को बढ़ावा देने, साइबर सुरक्षा और थ्रेट इंटेलिजेंस को बेहतर बनाने की दिशा में काम करेगा।
सोचें (थिंक) - साइबर भविष्य को आकार देना: नीतिगत ढांचे को मजबूत करने, कुशल प्रतिभाएं तैयार करने और साइबर जागरूकता बढ़ाने के लिए साइबर नीति, साइबर अकादमी और नागरिककेंद्रित पहलें।
नवोन्मेष करें (इनोवेट) - भविष्य के लिए निर्माण: नए समाधान विकसित करने और वैश्विक स्तर पर बदलती प्रथाओं के अनुसार अपनी साइबर परिपक्वता विकसित करने के लिए नवोन्मेष, अनुसंधान और बेंचमार्किंग।
सुरक्षा करें (डिफेंड) - महत्वपूर्ण चीजों की रक्षा: खतरों का जल्दी पता लगाने, तेज़ पहल और अपनी तैयारियों को बढ़ाने के लिए साइबर सुरक्षा, थ्रेट इंटेलिजेंस और साइबर तैयारी।
यह केंद्र उभरते हुए डिजिटल सुरक्षा और क्षमता क्षेत्रों पर ध्यान केंद्रित करेगा, जिनमें थ्रेट इंटेलिजेंस, साइबर डिफेंस, डिजिटल फोरेंसिक, मैलवेयर विश्लेषण, एथिकल हैकिंग, धोखाधड़ी विश्लेषण (फ्रॉड एनालिटिक्स), एआई सुरक्षा और क्वांटम-सेफ टेक्नोलॉजी शामिल हैं। साइरिस सरकारी तथा नियामक निकायों, वित्तीय संस्थानों, फिनटेक कंपनियों, शैक्षणिक संस्थानों और टेक्नोलॉजी भागीदारों के साथ गठजोड़ को भी बढ़ावा देगा, क्योंकि साइबर खतरे अब किसी संगठन तक सीमित न रहकर पूरे तंत्र को प्रभावित कर सकते हैं।
एसबीआई के अध्यक्ष, श्री चल्ला श्रीनिवासुलु शेट्टी ने इस अवसर पर कहा: "ग्राहकों के विश्वास और हमारे डिजिटल वित्तीय परितंत्र की मज़बूती के लिए साइबर सुरक्षा बेहद महत्वपूर्ण है। साइरिस उभरते खतरों का पहले से अनुमान लगाने और बदलते साइबर परिदृश्य में आगे रहने की हमारी क्षमता को मज़बूत करेगा।"
वित्तीय सेवा विभाग के सचिव, श्री संजय लोहिया ने कहा: " भारत का वित्तीय परितंत्र अधिक से अधिक डिजिटल होता जा रहा है, ऐसे में नवोन्मेष के साथ-साथ साइबर लचीलापन का बढ़ना भी जरूरी है। साइरिस पूरे परितंत्र में क्षमताओं, सहयोग और तैयारियों को मज़बूत बनाने की दिशा में एक समयोचित पहल है।"
भारतीय स्टेट बैंक बहु-स्तरीय सुरक्षा नियंत्रणों, नियमित ऑडिट, कमज़ोरियों की जांच (वल्नेरेबिलिटी असेसमेंट) और साइबर सुरक्षा पर पहल (इंसिडेंट-रिस्पॉन्स) से जुड़ी प्रणाली के जरिए अपने साइबर सुरक्षा ढांचे को लगातार मज़बूत कर रहा है। बैंक साइबर ड्रिल और कर्मचारियों के प्रशिक्षण के साथ-साथ खतरों का पता लगाने और उन पर पहल करने की अपनी क्षमता भी बढ़ा रहा है। वित्त वर्ष 2025-26 के दौरान, बैंक के लगभग 1.81 लाख कर्मचारियों ने अनिवार्य साइबर सुरक्षा ई-लर्निंग पूरी की। साथ ही, डिजिटल सुरक्षा और धोखाधड़ी की रोकथाम के बारे में ग्राहकों के बीच जागरूक फैलाने से जुड़ी पहल भी की गई।